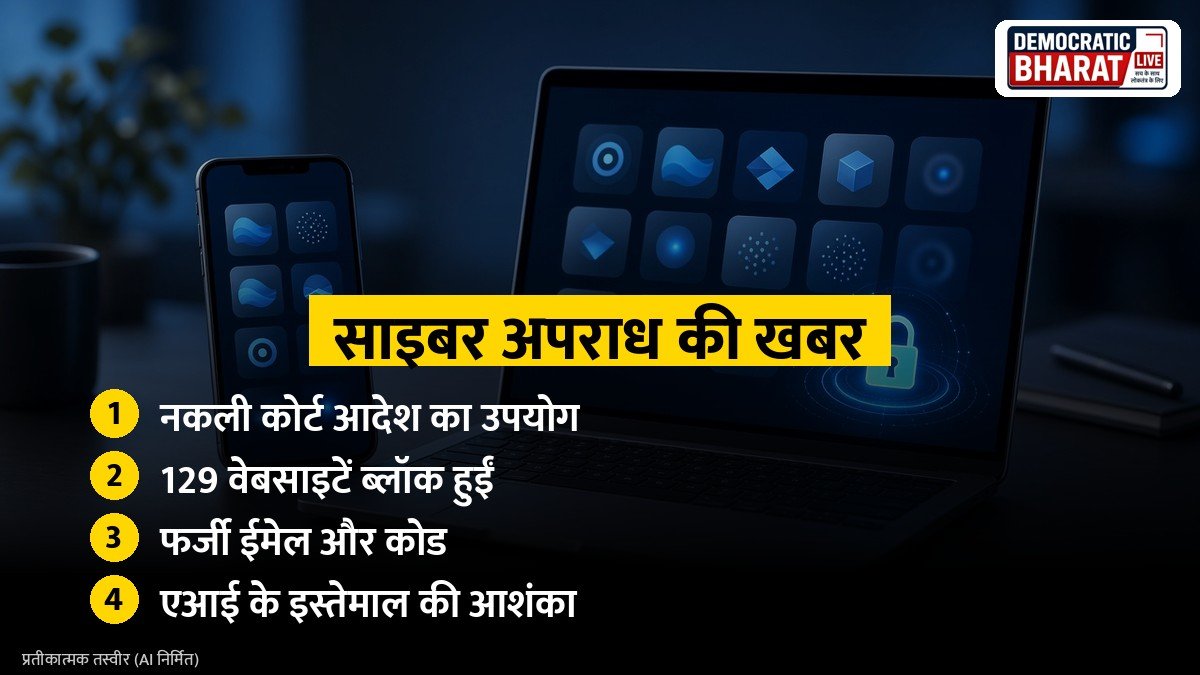
हाल ही में एक गंभीर मामला सामने आया है जिसमें नकली अदालती आदेशों का सहारा लेकर सरकार से 129 सट्टेबाजी वेबसाइटों को ब्लॉक करवाया गया। रॉयटर्स की रिपोर्ट के अनुसार, इस पूरी प्रक्रिया में फर्जी क्यूआर कोड और ईमेल का चालाकी से उपयोग किया गया था। विशेषज्ञों का मानना है कि इस धोखाधड़ी में आर्टिफिशियल इंटेलिजेंस यानी एआई तकनीक का भी इस्तेमाल हो सकता है।
फर्जी दस्तावेजों और डिजिटल जालसाजी का स्वरूप
डिजिटल युग में सरकारी कामकाज के तरीकों और सुरक्षा प्रणालियों पर यह एक बड़ा सवालिया निशान है। अपराधियों ने बहुत ही सुनियोजित तरीके से उच्च न्यायालय के नाम पर फर्जी आदेश तैयार किए। ये दस्तावेज इतने सटीक थे कि सरकारी अधिकारियों को इन्हें असली समझने में कोई संदेह नहीं हुआ। इन दस्तावेजों के आधार पर यह दावा किया गया कि संबंधित वेबसाइटें अवैध गतिविधियों में लिप्त हैं और उन्हें तत्काल प्रभाव से प्रतिबंधित किया जाना चाहिए। इस प्रक्रिया में क्यूआर कोड और ईमेल का जो उपयोग किया गया, वह अत्यंत परिष्कृत था। क्यूआर कोड जैसे आधुनिक डिजिटल टूल्स का इस्तेमाल करके अधिकारियों के साथ विश्वासघात किया गया। यह घटना दर्शाती है कि अपराधी अब सरकारी तंत्र की कार्यप्रणाली को बारीकी से समझकर उसे अपने लाभ के लिए इस्तेमाल करने में सक्षम हो गए हैं। फर्जी दस्तावेजों का यह जाल केवल एक सामान्य धोखाधड़ी नहीं, बल्कि प्रशासनिक व्यवस्था को गुमराह करने का एक गंभीर प्रयास है।
कृत्रिम बुद्धिमत्ता और एआई का संभावित खतरा
साइबर सुरक्षा के जानकारों ने इस मामले में आर्टिफिशियल इंटेलिजेंस के उपयोग की प्रबल संभावना जताई है। आज के दौर में एआई आधारित टूल्स का उपयोग करके किसी भी आधिकारिक दस्तावेज की हूबहू नकल तैयार करना बेहद आसान हो गया है। ऐसा माना जा रहा है कि अपराधियों ने इन फर्जी ईमेल और अदालती आदेशों को विश्वसनीय बनाने के लिए एआई का सहारा लिया होगा। एआई तकनीक न केवल दस्तावेजों की बनावट को असली जैसा दिखाने में मदद करती है, बल्कि यह डिजिटल पहचान छुपाने और सुरक्षा एजेंसियों को भ्रमित करने में भी प्रभावी साबित हो रही है। यदि एआई का उपयोग इसी तरह से गलत कार्यों के लिए होता रहा, तो भविष्य में सरकारी संस्थानों के लिए किसी भी डिजिटल दस्तावेज की सत्यता की पुष्टि करना एक बड़ी चुनौती बन जाएगा। यह तकनीक अपराधियों को एक ऐसा सुरक्षा कवच प्रदान कर रही है, जिससे वे अपनी असली पहचान को छुपाकर सरकारी विभागों के साथ खिलवाड़ कर पा रहे हैं।
सरकारी तंत्र पर धोखाधड़ी का असर
सरकार द्वारा इन 129 वेबसाइटों को ब्लॉक करने का निर्णय उन फर्जी आदेशों के आधार पर लिया गया, जो कानूनन पूरी तरह से अवैध थे। जब इस धोखाधड़ी का खुलासा हुआ, तो सुरक्षा एजेंसियों में हड़कंप मच गया और वे तुरंत सतर्क हो गईं। यह घटना इस बात का प्रमाण है कि अपराधी अब सरकारी आदेशों की आड़ लेकर अपने गलत इरादों को अंजाम देने का नया और खतरनाक तरीका अपना रहे हैं। सरकारी तंत्र पर इस तरह का हमला न केवल प्रशासनिक कार्यप्रणाली को बाधित करता है, बल्कि संस्थानों की विश्वसनीयता को भी नुकसान पहुंचाता है। अब इस पूरे मामले की गहन जांच की जा रही है ताकि यह पता लगाया जा सके कि इस साजिश के पीछे कौन लोग शामिल हैं। जांच का मुख्य उद्देश्य यह समझना है कि सुरक्षा प्रणालियों में कहां चूक हुई और भविष्य में इस तरह की घटनाओं को कैसे रोका जा सकता है।
डिजिटल सुरक्षा के लिए भविष्य की रणनीति
यह घटना डिजिटल युग में सतर्कता और सुरक्षा प्रोटोकॉल की आवश्यकता को रेखांकित करती है। सरकारी विभागों को अब किसी भी डिजिटल आदेश, ईमेल या दस्तावेज की सत्यता की जांच करने के लिए अधिक कड़े और उन्नत प्रोटोकॉल अपनाने होंगे। केवल सामान्य जांच के भरोसे रहना अब पर्याप्त नहीं है। फर्जी क्यूआर कोड और ईमेल का पता लगाने के लिए सुरक्षा एजेंसियों को अत्याधुनिक तकनीकी सुरक्षा उपायों का उपयोग करना होगा। यह मामला केवल सट्टेबाजी वेबसाइटों को ब्लॉक करने तक सीमित नहीं है, बल्कि यह एक बड़े साइबर अपराध की ओर इशारा करता है। सरकारी संस्थानों की विश्वसनीयता को निशाना बनाना एक गंभीर कृत्य है, जिसके लिए अब डिजिटल सुरक्षा को और अधिक मजबूत करने की आवश्यकता है। भविष्य में इस प्रकार की घटनाओं से बचने के लिए सरकारी विभागों को अपनी आंतरिक जांच प्रक्रियाओं में डिजिटल फॉरेंसिक और एआई आधारित सत्यापन को अनिवार्य बनाना होगा ताकि अपराधियों के मंसूबों को समय रहते विफल किया जा सके।
यह भी पढ़ें: पीएनआर स्टेटस का अर्थ क्या होता है: कन्फर्म, आरएसी और वेटिंग की पूरी जानकारी
स्रोत: Navbharat Times