
“आपका बैंक खाता आज बंद हो जाएगा, तुरंत KYC अपडेट करें”, “आपका बिजली कनेक्शन रात में कट जाएगा” या “आपने इनाम जीता है, लिंक पर क्लिक करें”, ऐसे मैसेज ज्यादातर लोगों के पास आते हैं। इनमें से कई फिशिंग की कोशिश होते हैं। फिशिंग साइबर ठगी का ऐसा तरीका है, जिसमें ठग किसी भरोसेमंद संस्था का रूप धरकर आपकी निजी जानकारी चुराते हैं। जानिए इसे कैसे पहचानें।
फिशिंग कैसे काम करता है
फिशिंग में ठग बैंक, बिजली कंपनी, कूरियर, सरकारी विभाग या किसी बड़ी कंपनी के नाम से ईमेल, SMS या सोशल मीडिया मैसेज भेजते हैं। इनमें एक लिंक होता है, जो असली वेबसाइट जैसी दिखने वाली नकली वेबसाइट पर ले जाता है। वहां आपसे पासवर्ड, कार्ड नंबर, PIN या OTP डालने को कहा जाता है। जानकारी डालते ही वह ठगों के पास पहुंच जाती है। कभी-कभी लिंक से फोन में खतरनाक ऐप या फाइल भी डाउनलोड करवाई जाती है। SMS से होने वाली फिशिंग को स्मिशिंग और फोन कॉल से होने वाली को विशिंग भी कहा जाता है।
फिशिंग के आम संकेत
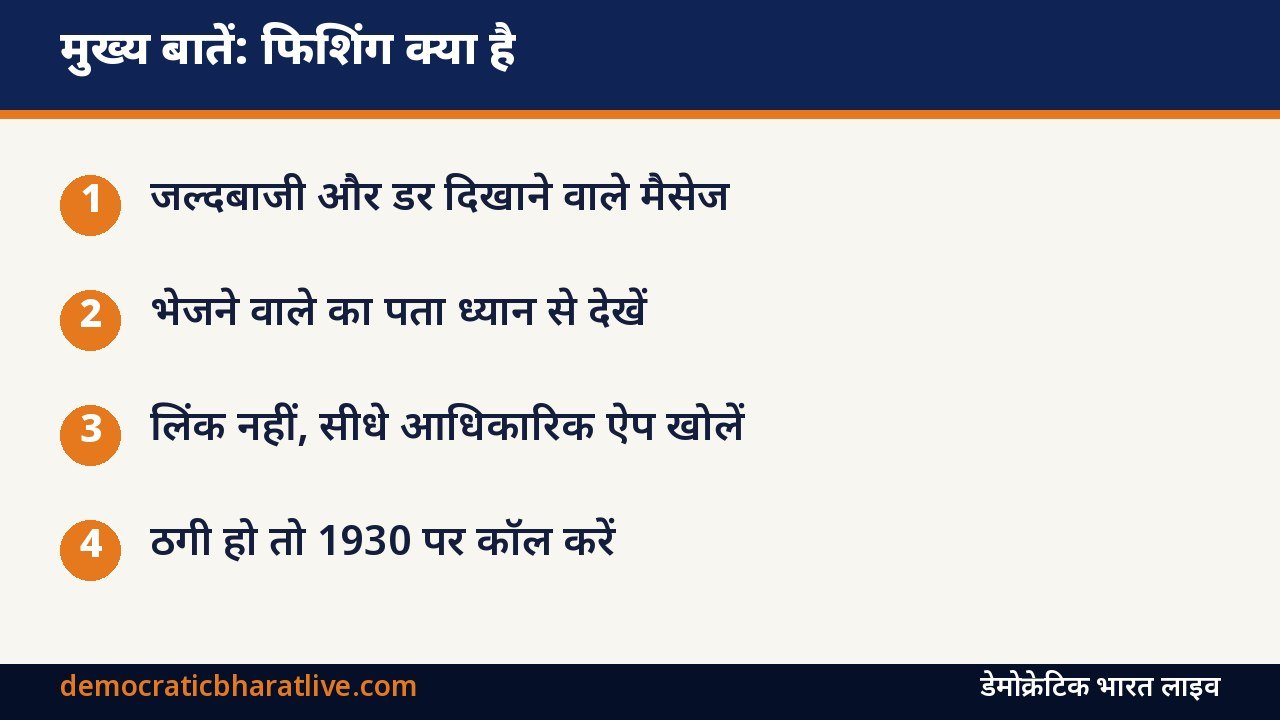
- डर या लालच पैदा करने वाली भाषा, जैसे “तुरंत करें वरना खाता बंद”
- भेजने वाले का ईमेल पता या नंबर संस्था के आधिकारिक पते से अलग
- वेबसाइट के पते में छोटी गलतियां, अतिरिक्त अक्षर या अजीब डोमेन
- पासवर्ड, OTP, PIN या कार्ड की पूरी जानकारी मांगना
- भाषा और स्पेलिंग की गलतियां
- अनजान अटैचमेंट, खासकर APK या जिप फाइल
लिंक और वेबसाइट कैसे जांचें
किसी भी लिंक पर क्लिक करने से पहले उसे ध्यान से देखें। कंप्यूटर पर लिंक के ऊपर माउस रखने से असली पता दिख जाता है। मोबाइल पर लिंक को देर तक दबाकर पता देखा जा सकता है। ब्राउजर में ताले का निशान और https यह नहीं बताते कि वेबसाइट असली है, वे सिर्फ इतना बताते हैं कि कनेक्शन एन्क्रिप्टेड है। ठग भी https वाली नकली वेबसाइट बना सकते हैं। सबसे सुरक्षित तरीका है कि किसी मैसेज के लिंक के बजाय संस्था का आधिकारिक ऐप खोलें या उसका पता खुद टाइप करें।
यह भी पढ़ें: मजबूत पासवर्ड कैसे बनाएं: टू-फैक्टर ऑथेंटिकेशन चालू करें और ऑनलाइन खातों को सुरक्षित रखें | Digital Arrest Scam: साइबर ठगी के नए तरीके से सावधान, जानिए बचाव के उपाय
बचाव के तरीके
अपने ईमेल और बैंकिंग खातों में टू-फैक्टर ऑथेंटिकेशन चालू रखें। फोन और कंप्यूटर का सॉफ्टवेयर अपडेट रखें। ऐप सिर्फ आधिकारिक ऐप स्टोर से डाउनलोड करें। किसी संदिग्ध मैसेज पर संस्था से पुष्टि करनी हो, तो उसकी आधिकारिक वेबसाइट पर दिए नंबर पर ही फोन करें, मैसेज में दिए नंबर पर नहीं। संदिग्ध धोखाधड़ी वाले कॉल और मैसेज की रिपोर्ट दूरसंचार विभाग के संचार साथी पोर्टल की चक्षु सुविधा पर की जा सकती है।
गलती से क्लिक कर दिया हो तो
अगर आपने किसी नकली वेबसाइट पर पासवर्ड डाल दिया है, तो तुरंत उस खाते का पासवर्ड बदलें और सभी डिवाइस से लॉग आउट करें। बैंक या कार्ड की जानकारी डाली हो, तो बैंक को फोन करके कार्ड या नेट बैंकिंग ब्लॉक कराएं। पैसे कट गए हों, तो तुरंत हेल्पलाइन 1930 पर कॉल करें या राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर शिकायत दर्ज करें। कोई अनजान ऐप इंस्टॉल हुआ हो, तो उसे हटा दें।
अक्सर पूछे जाने वाले सवाल
क्या बैंक SMS से KYC अपडेट का लिंक भेजते हैं?
बैंक ग्राहकों से कभी OTP, PIN या पासवर्ड नहीं मांगते। KYC से जुड़ी जानकारी के लिए सीधे बैंक शाखा या आधिकारिक ऐप से संपर्क करें।
स्रोत: CERT-In, इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय, राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल। जानकारी अक्टूबर 2026 तक की।