
ईमेल, बैंकिंग ऐप, सोशल मीडिया और ऑनलाइन शॉपिंग, आज हमारी जिंदगी का बड़ा हिस्सा पासवर्ड के पीछे सुरक्षित है। कमजोर पासवर्ड या हर जगह एक ही पासवर्ड रखना साइबर ठगों का काम आसान कर देता है। अच्छी बात यह है कि कुछ आसान आदतों से आप अपने खातों को काफी सुरक्षित बना सकते हैं। जानिए मजबूत पासवर्ड कैसे बनाएं और टू-फैक्टर ऑथेंटिकेशन क्या है।
कमजोर पासवर्ड की पहचान
जो पासवर्ड आसानी से अंदाजा लगाया जा सके, वह कमजोर है। जैसे 123456, password, अपना नाम, मोबाइल नंबर, जन्मतिथि या गाड़ी का नंबर। ऐसी जानकारी अक्सर सोशल मीडिया पर पहले से मौजूद होती है। छोटे पासवर्ड को कंप्यूटर प्रोग्राम कम समय में तोड़ सकते हैं। एक ही पासवर्ड कई साइट पर रखने का खतरा यह है कि किसी एक साइट का डेटा लीक होने पर बाकी खाते भी खतरे में आ जाते हैं।
मजबूत पासवर्ड बनाने का आसान तरीका
भारत की साइबर सुरक्षा एजेंसी CERT-In लंबे और जटिल पासवर्ड इस्तेमाल करने की सलाह देती है। इसके लिए ये तरीके अपनाएं:
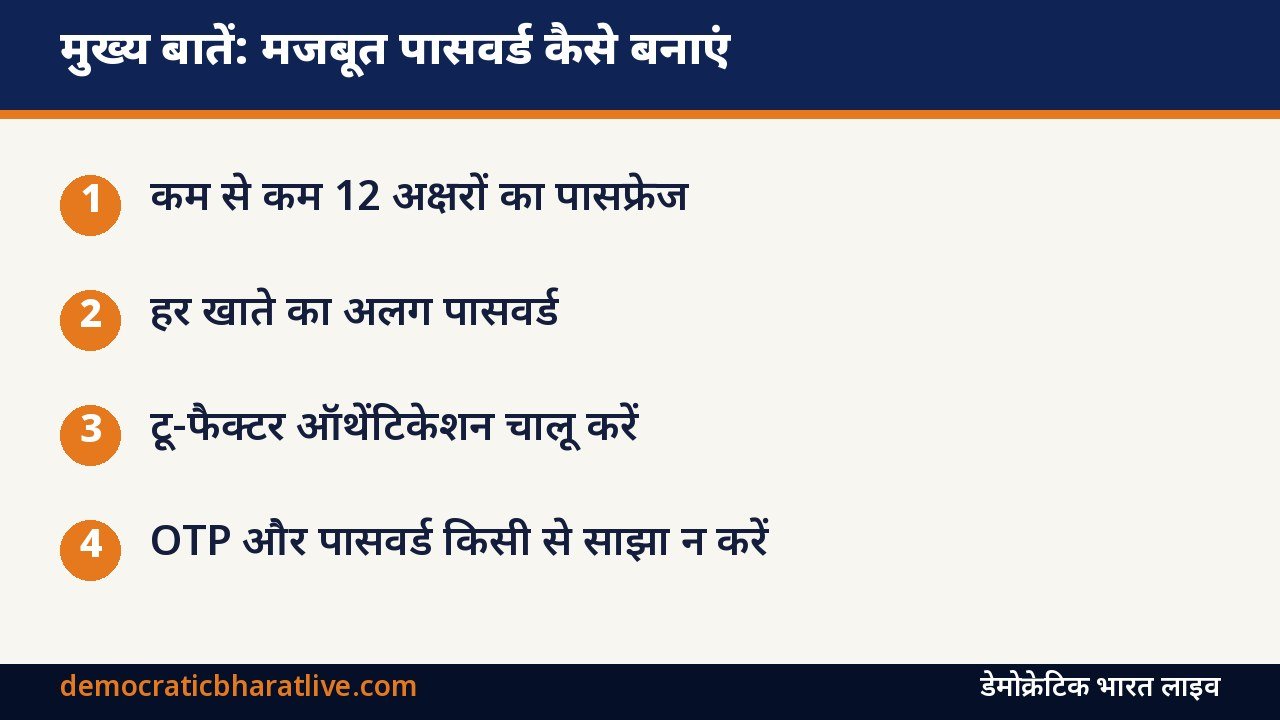
- पासवर्ड कम से कम 12 अक्षरों का रखें, लंबा पासवर्ड ज्यादा सुरक्षित होता है
- बड़े और छोटे अक्षर, अंक और चिह्न मिलाकर इस्तेमाल करें
- कई शब्दों को जोड़कर पासफ्रेज बनाएं, जो आपको याद रहे पर दूसरों के लिए अनुमान लगाना मुश्किल हो
- निजी जानकारी जैसे नाम, जन्मदिन या फोन नंबर का इस्तेमाल न करें
उदाहरण के लिए चार असंबंधित शब्दों को अंक और चिह्न के साथ जोड़ा जा सकता है। यहां कोई उदाहरण पासवर्ड जानबूझकर नहीं दिया गया है, क्योंकि छपा हुआ पासवर्ड सुरक्षित नहीं रहता।
हर खाते के लिए अलग पासवर्ड और पासवर्ड मैनेजर
ईमेल और बैंकिंग जैसे जरूरी खातों का पासवर्ड हमेशा अलग रखें, क्योंकि ईमेल से ही बाकी खातों का पासवर्ड रीसेट होता है। कई पासवर्ड याद रखना मुश्किल हो तो भरोसेमंद पासवर्ड मैनेजर का इस्तेमाल किया जा सकता है, जो सभी पासवर्ड को एन्क्रिप्ट करके रखता है। इसके लिए एक मजबूत मास्टर पासवर्ड बनाना होता है। पासवर्ड को कागज पर लिखकर फोन कवर या पर्स में रखने से बचें।
यह भी पढ़ें: Digital Arrest Scam: साइबर ठगी के नए तरीके से सावधान, जानिए बचाव के उपाय | आधार अपडेट गाइड: myAadhaar पर 14 जून 2027 तक मुफ्त दस्तावेज अपडेट, केंद्र पर कौन से बदलाव होंगे
टू-फैक्टर ऑथेंटिकेशन क्या है
टू-फैक्टर ऑथेंटिकेशन (2FA) में लॉगिन के लिए पासवर्ड के अलावा एक और पुष्टि चाहिए होती है, जैसे फोन पर आया कोड या ऑथेंटिकेटर ऐप का कोड। इसका फायदा यह है कि किसी को आपका पासवर्ड पता चल भी जाए, तो दूसरा कोड न होने से वह लॉगिन नहीं कर पाएगा। ज्यादातर ईमेल, सोशल मीडिया और मैसेजिंग ऐप की सेटिंग में सिक्योरिटी सेक्शन के अंदर 2FA या टू-स्टेप वेरिफिकेशन का विकल्प मिलता है।
किन गलतियों से बचें
कोई भी बैंक या सरकारी संस्था फोन पर आपका पासवर्ड, PIN या OTP नहीं मांगती। अनजान लिंक पर क्लिक करके लॉगिन न करें, क्योंकि नकली वेबसाइट आपका पासवर्ड चुरा सकती है। सार्वजनिक कंप्यूटर पर लॉगिन करने के बाद लॉगआउट जरूर करें। किसी साइट के डेटा लीक की खबर आए तो उस खाते का पासवर्ड तुरंत बदलें। साइबर ठगी होने पर हेल्पलाइन 1930 पर कॉल करें या राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर शिकायत दर्ज करें।
अक्सर पूछे जाने वाले सवाल
पासवर्ड कितने समय में बदलना चाहिए?
अगर पासवर्ड मजबूत है और 2FA चालू है, तो किसी लीक या संदेह की स्थिति में उसे तुरंत बदलें। जरूरी खातों के पासवर्ड समय-समय पर बदलना भी अच्छी आदत है।
क्या ब्राउजर में पासवर्ड सेव करना सुरक्षित है?
निजी और लॉक वाले डिवाइस पर यह सुविधाजनक है, लेकिन साझा कंप्यूटर पर पासवर्ड सेव न करें।
स्रोत: CERT-In, इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय, राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल। जानकारी अक्टूबर 2026 तक की।